분기 대사 페이오프 누락 검증법: 초반 선택과 후반 결과 연결하기
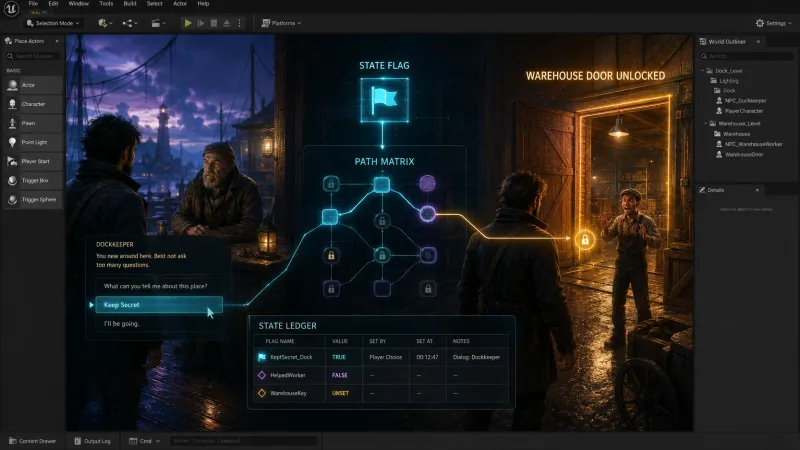
분기 대사에서 초반 선택이 약속한 감정·정보·보상을 후반 결과로 연결하는 방법을 정리한다. 상태 장부와 경로 매트릭스로 페이오프 누락을 찾는다.
핵심 요약
분기 대사의 페이오프 누락은 선택 자체가 아니라 선택이 만든 약속과 상태 변화가 후반 콘텐츠에서 추적되지 않을 때 발생한다. 초반 선택마다 commitment_id, 조건, 기대 결과, 유효 기간을 기록하고 분기 그래프와 경로 매트릭스로 검증하면 누락을 조기에 찾을 수 있다.
핵심은 모든 선택에 큰 보상을 주는 것이 아니다. 플레이어가 선택의 결과를 알아볼 수 있도록 대사, 정보, 관계, 퀘스트 상태, 보상 중 최소 하나가 명확하게 변해야 한다.
분기 대사에서 초반 선택의 약속과 후반 결과는 왜 끊어지는가?
분기 대사는 보통 다음 세 요소로 구성된다.
| 요소 | 의미 | 검증 질문 |
|---|---|---|
| 선택 | 플레이어가 지금 결정하는 행동 | 선택의 차이가 무엇인가? |
| 약속 | 선택이 암시하거나 명시한 미래의 기대 | 플레이어는 무엇을 기대하게 되는가? |
| 페이오프 | 후반에 약속을 회수하는 장면이나 시스템 반응 | 언제 어떤 방식으로 알아차리는가? |
문제는 대사 작성자가 선택 노드만 관리하고 약속을 별도의 데이터로 기록하지 않을 때 시작된다. 예를 들어 NPC가 “이 비밀을 지켜 주면 항구 창고의 문을 열어 주겠다”고 말했는데 이후 퀘스트가 다른 경로로 종료되면 다음과 같은 문제가 생긴다.
- 창고가 열리지만 누가 열어 주었는지 알 수 없다.
- 보상은 지급되지만 초반 선택과 연결되지 않는다.
- 후속 대사가 존재하지만 해당 플래그가 저장되지 않는다.
- 플레이어가 선택하지 않은 경로의 결과가 재생된다.
- 페이오프가 너무 늦게 등장해 원래 약속을 기억하지 못한다.
이를 단순한 대사 오류로 보면 수정 범위가 좁아진다. 실제로는 내러티브 상태 관리, 퀘스트 전이, 조건 평가, UI 피드백이 함께 얽힌 시스템 문제다.
페이오프 누락을 어떤 기준으로 정의할까?
페이오프는 단순히 후속 대사가 존재하는 상태가 아니다. 플레이어가 자신의 이전 선택과 현재 결과 사이의 인과관계를 이해할 수 있어야 한다.
검증 가능한 페이오프는 다음 조건을 만족한다.
- 초반 선택이 명확한 약속을 만든다.
- 선택 결과가 저장 가능한 상태값으로 변환된다.
- 후반 콘텐츠가 해당 상태값을 읽는다.
- 결과가 플레이어에게 인식 가능한 형태로 나타난다.
- 결과가 약속의 내용과 의미적으로 일치한다.
이 관계를 다음과 같이 평가할 수 있다.
각 값은 0 또는 1로 두어도 충분하다. 세 요소 중 하나라도 0이면 완전한 페이오프가 아니다. StateLink는 상태 연결 여부이고 SemanticMatch는 약속과 결과의 의미 일치 여부이며 Visibility는 플레이어가 결과를 알아차릴 수 있는 정도다.
대사 약속을 상태 장부로 기록하는 방법
대사를 작성할 때 선택지 옆에 다음 정보를 함께 기록한다. 이 문서는 스프레드시트, 콘텐츠 관리 도구, JSON, 데이터베이스 중 어떤 형식으로든 관리할 수 있다.
| 필드 | 예시 | 목적 |
|---|---|---|
commitment_id | dockkeeper_secret_01 | 약속의 고유 식별자 |
source_node | dialogue_dockkeeper_03 | 약속이 발생한 대사 노드 |
choice_id | keep_secret | 약속을 만든 선택 |
state_key | dockkeeper_trust | 저장할 게임 상태 |
state_delta | +1 | 선택이 상태에 미치는 변화 |
payoff_window | chapter_2_to_3 | 결과가 나타나야 하는 구간 |
payoff_type | dialogue_and_access | 결과의 형태 |
salience | high | 플레이어가 알아차려야 하는 중요도 |
owner | quest_dock_07 | 페이오프를 구현할 담당 콘텐츠 |
간단한 데이터 구조는 다음과 같다.
public sealed class ChoiceCommitment
{
    public string CommitmentId { get; }
    public string SourceNode { get; }
    public string ChoiceId { get; }
    public string StateKey { get; }
    public int StateDelta { get; }
    public string PayoffWindow { get; }
    public string PayoffNode { get; }
    public string PayoffType { get; }
    public int Salience { get; }
    public string Owner { get; }

    public ChoiceCommitment(
        string commitmentId,
        string sourceNode,
        string choiceId,
        string stateKey,
        int stateDelta,
        string payoffWindow,
        string payoffNode,
        string payoffType,
        int salience,
        string owner)
    {
        CommitmentId = commitmentId;
        SourceNode = sourceNode;
        ChoiceId = choiceId;
        StateKey = stateKey;
        StateDelta = stateDelta;
        PayoffWindow = payoffWindow;
        PayoffNode = payoffNode;
        PayoffType = payoffType;
        Salience = salience;
        Owner = owner;
    }
}
여기서 중요한 점은 PayoffNode를 비워 두지 않는 것이다. “나중에 반응한다”처럼 추상적으로 기록하면 구현 단계에서 빠질 가능성이 높다. 특정 대사 노드, 문 개방 이벤트, 보상 테이블, 컷신 식별자처럼 실제 콘텐츠를 가리켜야 한다.
분기 그래프에서 약속과 페이오프를 어떻게 연결할까?
분기 그래프를 만들 때 노드와 간선을 모두 검사해야 한다. 노드는 대사나 사건이고 간선은 선택이나 조건부 이동이다. 약속은 선택 간선에서 생성되고 페이오프는 후반 노드에서 회수된다.
flowchart LR
    A[초반 선택] --> B[약속 생성]
    B --> C[상태값 저장]
    C --> D{후반 조건 평가}
    D -->|조건 충족| E[약속에 맞는 페이오프]
    D -->|조건 불충족| F[대체 결과 또는 명시적 실패]
    E --> G[플레이어 피드백]
그래프를 검토할 때는 다음 세 가지 연결을 표시한다.
- 생성 연결: 어떤 선택이 어떤 약속을 만들었는가?
- 상태 연결: 약속이 어떤 플래그나 수치로 저장되는가?
- 회수 연결: 어떤 후반 노드가 그 상태를 읽고 결과를 만드는가?
특히 상태값 저장과 후반 조건 평가 사이를 집중적으로 확인해야 한다. 선택지 스크립트에서 상태를 변경했더라도 세이브 데이터에 포함되지 않거나 다른 퀘스트 시스템이 같은 키를 덮어쓰면 페이오프가 사라진다.
페이오프 누락을 찾는 단계별 검증 절차
1단계: 모든 선택의 약속을 추출한다
대사에서 다음 표현을 우선적으로 찾는다.
- 보상이나 접근 권한을 약속하는 표현
- 특정 인물의 태도 변화를 예고하는 표현
- 정보를 제공하겠다고 말하는 표현
- 미래의 복수, 배신, 도움을 암시하는 표현
- 플레이어가 행동을 보류하거나 선택하도록 유도하는 표현
약속이 직접적으로 말해지지 않아도 플레이어가 합리적으로 기대할 수 있다면 기록한다. 다만 모든 분위기 변화까지 약속으로 취급하면 관리 비용이 지나치게 커진다. salience 값을 사용해 핵심 약속과 저강도 반응을 구분하는 것이 좋다.
2단계: 약속을 상태 변화로 변환한다
각 약속에는 반드시 상태 키와 변화량 또는 상태값을 부여한다.
{
  "commitment_id": "dockkeeper_secret_01",
  "choice_id": "keep_secret",
  "state_key": "dockkeeper_trust",
  "state_delta": 1,
  "payoff_window": "chapter_2",
  "payoff_node": "dockkeeper_reward_02"
}
상태 키는 의미가 겹치지 않게 설계한다. trust_1, flag_a처럼 맥락이 없는 이름은 디버깅을 어렵게 만든다. dockkeeper_trust, guild_reputation, has_dock_key처럼 대상과 의미가 드러나는 이름이 안전하다.
3단계: 기대 결과와 실제 결과를 비교한다
후반 결과를 다음 유형으로 분류하면 누락 원인을 빠르게 좁힐 수 있다.
| 페이오프 유형 | 기대 결과 | 흔한 누락 원인 |
|---|---|---|
| 대사 반응 | NPC가 이전 선택을 언급 | 조건식에서 잘못된 키 사용 |
| 정보 공개 | 새로운 사실이나 단서 제공 | 정보 노드가 공통 경로에 묻힘 |
| 접근 권한 | 문, 상점, 지역 해금 | 해금 이벤트가 다른 퀘스트에 종속됨 |
| 관계 변화 | 호감도, 신뢰도, 동맹 상태 변화 | 수치 변화는 있으나 피드백 없음 |
| 보상 | 아이템, 화폐, 능력 제공 | 보상 출처가 선택과 연결되지 않음 |
| 후속 사건 | 전투, 배신, 구조, 컷신 발생 | 선행 플래그가 세이브에 저장되지 않음 |
핵심은 “결과가 발생했는가?”와 “플레이어가 원인을 이해하는가?”를 분리하는 것이다. 시스템상 신뢰도가 1 증가했더라도 그 변화가 대사, 애니메이션, UI, 퀘스트 로그 중 어디에도 나타나지 않으면 플레이어 관점에서는 페이오프가 누락된 것과 같다.
4단계: 경로 매트릭스로 모든 조합을 검사한다
분기 수가 늘어나면 단일 플레이테스트만으로는 모든 경로를 확인할 수 없다. 선택을 열로 후반 페이오프를 행으로 둔 경로 매트릭스를 만든다.
| 경로 | 비밀 유지 | 협박 | 침묵 | 예상 페이오프 |
|---|---|---|---|---|
| A | O | X | X | 열쇠와 감사 대사 |
| B | X | O | X | 즉시 보상과 낮은 신뢰도 |
| C | X | X | O | 중립 대사와 후속 기회 |
| D | O | O | X | 충돌 처리 또는 명시적 우선순위 |
D처럼 동시에 참이 될 수 있는 상태를 별도로 검사해야 한다. 플레이어가 여러 약속을 연속해서 만들 수 있다면 우선순위 규칙도 설계 문서에 명시해야 한다.
예를 들어 상태 충돌을 다음처럼 정의할 수 있다.
bool CanOpenWarehouse(GameState state)
{
    return state.HasFlag("kept_dockkeeper_secret")
        && state.GetValue("dockkeeper_trust") >= 1
        && !state.HasFlag("betrayed_dockkeeper");
}
이 함수에 대응하는 테스트 케이스는 최소한 정상 경로, 조건 부족, 상충 플래그, 세이브 후 재진입의 네 가지가 필요하다.
5단계: 플레이어 인식 가능성을 검증한다
페이오프의 강도는 결과의 크기보다 연결의 명확성으로 결정된다. 다음 질문에 모두 답할 수 있어야 한다.
- 플레이어가 무엇을 선택했는지 기억할 수 있는가?
- 결과가 어느 선택에서 비롯되었는지 알 수 있는가?
- 결과가 약속과 의미적으로 맞는가?
- 결과가 나타나는 시점이 너무 늦지 않은가?
- 실패했다면 실패 이유가 전달되는가?
특히 페이오프까지 여러 시간 동안 아무런 피드백이 없다면 중간 신호를 배치한다. NPC의 짧은 반응, 퀘스트 로그 갱신, 환경 변화, UI 아이콘처럼 작은 피드백도 인과관계를 유지하는 데 도움이 된다.
자동화된 페이오프 검증은 어떻게 구현할까?
콘텐츠 데이터에 약속과 페이오프의 식별자를 함께 기록하면 정적 검사가 가능하다. 다음은 개념적인 검증 코드다.
using System;
using System.Collections.Generic;

IEnumerable<string> ValidateCommitments(
    IReadOnlyList<ChoiceCommitment> commitments,
    ICollection<string> existingNodes)
{
    var seenIds = new HashSet<string>(StringComparer.Ordinal);

    foreach (var item in commitments)
    {
        if (string.IsNullOrWhiteSpace(item.CommitmentId))
            yield return "commitment id is missing";
        else if (!seenIds.Add(item.CommitmentId))
            yield return $"{item.CommitmentId}: duplicate commitment id";

        if (string.IsNullOrWhiteSpace(item.PayoffNode))
            yield return $"{item.CommitmentId}: payoff node is missing";
        else if (!existingNodes.Contains(item.PayoffNode))
            yield return $"{item.CommitmentId}: payoff node does not exist";

        if (string.IsNullOrWhiteSpace(item.StateKey))
            yield return $"{item.CommitmentId}: state key is missing";

        if (string.IsNullOrWhiteSpace(item.PayoffWindow))
            yield return $"{item.CommitmentId}: payoff window is missing";

        if (string.IsNullOrWhiteSpace(item.Owner))
            yield return $"{item.CommitmentId}: owner is missing";
    }
}
정적 검사는 다음 오류를 잡는 데 효과적이다.
- 존재하지 않는 후반 노드 참조
- 상태 키 누락
- 중복된
commitment_id - 유효 기간이 비어 있는 약속
- 담당 퀘스트가 지정되지 않은 약속
반면 정적 검사만으로는 의미적 일치나 플레이어가 결과를 알아차리는지까지 판단하기 어렵다. 따라서 자동화와 플레이테스트를 함께 사용해야 한다.
QA 테스트 케이스는 어떻게 작성할까?
각 약속을 하나의 테스트 단위로 보고 다음 형식으로 작성한다.
| 항목 | 내용 |
|---|---|
| 사전 조건 | 챕터 1에서 특정 대화 선택 완료 |
| 실행 | 세이브 후 챕터 2의 관련 장소 진입 |
| 검증 상태 | dockkeeper_trust == 1 |
| 검증 결과 | 창고 접근 가능, NPC 대사 변경, 보상 지급 |
| 부정 경로 | 비밀 누설 후 같은 장소 진입 |
| 기대 차이 | 접근 불가 또는 다른 대사와 명시적 실패 피드백 |
테스트는 정상 경로만 포함해서는 안 된다. 다음 경로를 함께 넣어야 한다.
- 약속을 만들고 가장 빠르게 페이오프에 도달하는 경로
- 약속을 만들고 다른 퀘스트를 먼저 완료하는 경로
- 약속을 만들지 않고 페이오프 장소에 도달하는 경로
- 약속을 만든 뒤 세이브와 로드를 수행하는 경로
- 서로 충돌하는 선택을 연속해서 수행하는 경로
이렇게 하면 분기 대사의 논리 오류뿐 아니라 퀘스트 순서, 세이브 지속성, 조건 우선순위 문제도 함께 발견할 수 있다.
자주 묻는 질문(FAQ)
모든 선택에 즉각적인 보상을 넣어야 하나?
아니다. 보상은 늦게 제공되어도 된다. 대신 중간 피드백이나 후반 결과를 통해 선택이 기억되고 있다는 사실을 보여줘야 한다.
선택지에 상태 플래그를 하나씩 만들어야 하나?
항상 그럴 필요는 없다. 같은 축의 선택이라면 신뢰도나 평판처럼 수치로 통합할 수 있다. 반대로 서로 대체 불가능한 사건은 별도 불리언 플래그가 더 안전하다.
페이오프가 작으면 누락으로 봐야 하나?
크기가 아니라 인과관계와 인식 가능성이 기준이다. 짧은 대사 한 줄이라도 이전 선택을 정확히 참조하면 유효한 페이오프가 될 수 있다.
정리
분기 대사의 품질은 선택지 수보다 약속을 얼마나 정확하게 회수하는지로 판단해야 한다. commitment_id를 기준으로 선택, 상태 키, 후반 노드, 페이오프 유형을 연결하고 경로 매트릭스와 자동 검증을 적용하면 누락을 체계적으로 찾을 수 있다.
최종 점검에서는 항상 세 가지를 확인하자. 상태가 저장되었는가, 후반 결과가 약속과 맞는가, 플레이어가 그 연결을 알아차릴 수 있는가. 이 세 질문에 답할 수 있다면 복잡한 분기 구조에서도 대사의 선택과 결과가 하나의 설계 의도로 이어진다.