Cheat Engine 메모리 변조 방지: AI 기반 실시간 메모리 상태 검증 설계
Cheat Engine으로 체력·재화·쿨다운 값을 바꾸는 메모리 변조를 서버 권한, 무결성 검증, 이상 행동 탐지 모델로 줄이는 실시간 검증 설계를 정리합니다.
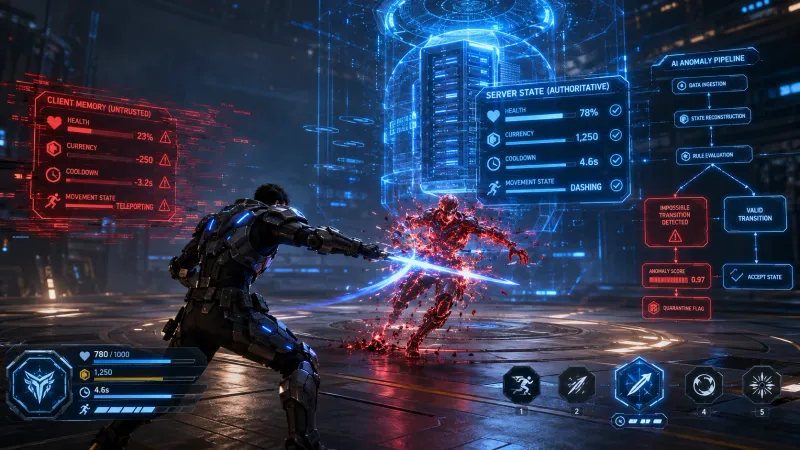
게임에서 Cheat Engine 메모리 변조를 완전히 클라이언트에서 막을 수는 없다. 핵심은 클라이언트 메모리를 신뢰하지 않고 서버가 권한 있는 상태를 재계산하며 AI 기반 이상 탐지로 정상 플레이와 불가능한 상태 전이를 구분하는 것이다.
Cheat Engine 메모리 변조는 왜 발생하는가?
Cheat Engine은 실행 중인 프로세스의 메모리를 검색하고 값을 변경할 수 있는 디버깅 도구다. 게임 클라이언트가 체력, 재화, 탄약, 이동 속도, 쿨다운 완료 시각을 최종값으로 보관하고 이를 서버가 그대로 받아들이면 변조가 게임 결과에 반영될 수 있다.
방어 대상은 메모리 값 자체보다 변조된 값이 서버 규칙을 통과하는 경로다. 예를 들어 클라이언트 화면의 골드가 9,999,999로 바뀌어도 서버 DB의 골드와 구매 요청 검증이 독립적이면 실제 아이템 구매에는 사용할 수 없다.
| 상태 | 잘못된 설계 | 권장 설계 |
|---|---|---|
| 재화 | 클라이언트가 잔액을 전송 | 서버 DB 잔액으로 차감 |
| 체력 | 클라이언트 HP를 그대로 동기화 | 서버가 피해량과 회복량을 계산 |
| 쿨다운 | isReady 값을 신뢰 | 서버 시각과 스킬 사용 이력으로 판정 |
| 이동 | 좌표를 그대로 반영 | 속도·가속도·충돌 규칙을 검증 |
| 보상 | 클라이언트 완료 플래그 신뢰 | 서버가 목표 조건과 로그를 확인 |
AI 기반 실시간 메모리 상태 검증은 어떻게 동작하는가?
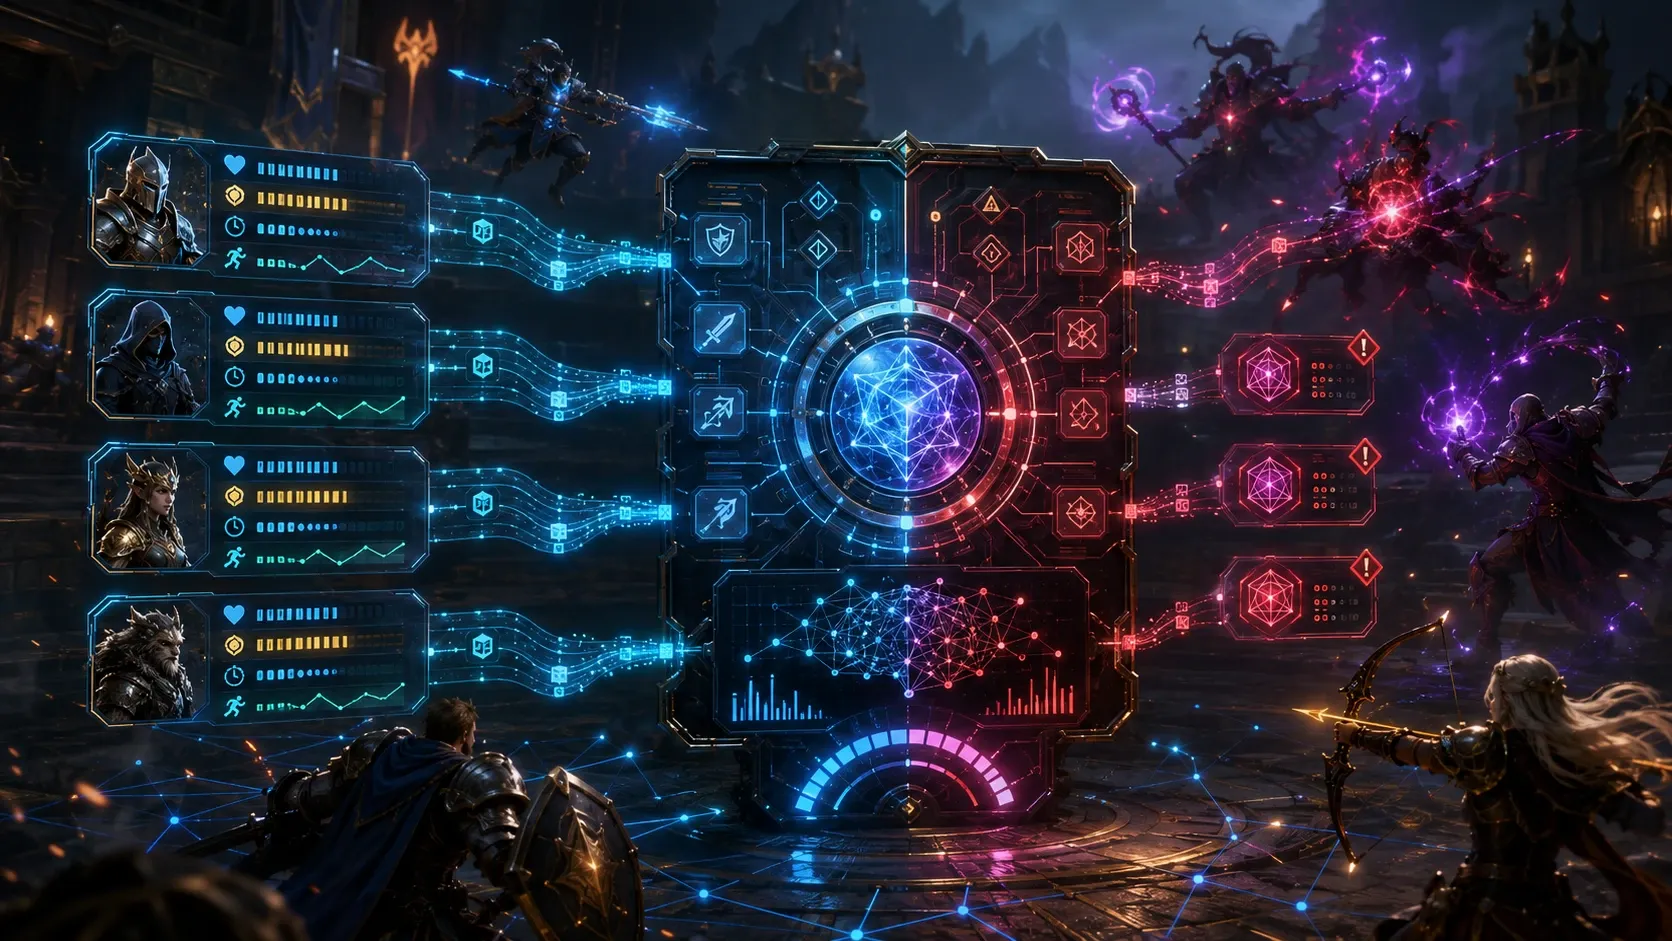
AI는 메모리 주소를 직접 감시하는 도구가 아니라 서버가 수집한 상태 전이와 행동 이벤트에서 이상 패턴을 점수화하는 보조 계층으로 쓰는 편이 안전하다. 메모리 스캔 탐지는 우회 가능성과 오탐 위험이 있으므로 서버 규칙 검증을 대체하면 안 된다.
검증 파이프라인은 다음 순서로 구성한다.
- 클라이언트는 입력, 명령, 현재 상태 요약을 서버에 전송한다.
- 서버는 권한 있는 월드 상태와 게임 규칙으로 결과를 재계산한다.
- 규칙 위반과 행동 특징을 탐지 모델에 전달해 위험 점수를 계산한다.
- 점수에 따라 기록, 추가 검증, 보상 보류, 세션 차단 순으로 대응한다.
여기서 R은 서버 규칙 위반률, S는 속도·가속도 이상도, T는 이벤트 간격 이상도, M은 모델이 계산한 이상 확률이다. 가중치 w_r, w_s, w_t, w_m은 운영 데이터와 오탐률을 기준으로 조정한다.
서버 권한 검증을 먼저 구현하는 방법
1. 변경 요청만 받고 결과값은 받지 않는다
클라이언트가 gold = 10000처럼 결과 상태를 보내지 않게 설계한다. 구매 요청에는 아이템 ID와 수량만 포함하고 서버가 가격, 소유 조건, 잔액을 확인한다.
public PurchaseResult Purchase(PlayerId playerId, ItemId itemId, int quantity)
{
    if (quantity is < 1 or > 99)
        return PurchaseResult.InvalidQuantity;

    var player = players.Get(playerId);
    var item = catalog.Get(itemId);
    var totalPrice = checked(item.Price * quantity);

    if (player.Gold < totalPrice)
        return PurchaseResult.NotEnoughGold;

    player.Gold -= totalPrice;
    player.Inventory.Add(itemId, quantity);
    return PurchaseResult.Success;
}
이 코드는 클라이언트 메모리에 표시된 골드가 무엇이든 서버의 player.Gold만으로 구매를 판단한다. checked는 가격과 수량 곱셈의 정수 오버플로를 실패로 처리한다.
실서비스에서는 잔액 확인, 차감, 인벤토리 추가를 하나의 DB 트랜잭션이나 동등한 원자적 처리로 묶어 동시 구매 요청이 같은 잔액을 중복 사용하지 못하게 해야 한다.
2. 상태 전이 불변식을 검사한다
체력, 탄약, 경험치처럼 연속적으로 변하는 값에는 전이 가능한 범위를 둔다. 피해를 받지 않았는데 HP가 증가하거나 쿨다운이 끝나기 전에 스킬이 반복되면 서버에서 즉시 거부할 수 있다.
public bool CanCastSkill(PlayerState player, SkillDefinition skill, long nowMs)
{
    return player.IsAlive
        && player.Mana >= skill.ManaCost
        && nowMs >= player.GetCooldownEndMs(skill.Id);
}
3. 시간과 위치를 서버 기준으로 검증한다
클라이언트 시각은 조작될 수 있으므로 서버 단조 시계(monotonic clock)를 사용한다. 위치 갱신은 지난 승인 시점과의 거리로 검증한다.
ε은 네트워크 지연과 부동소수점 오차를 위한 허용치다. 허용치를 크게 잡아 규칙을 무력화하지 말고 서버 틱 간격과 실제 지연 분포를 바탕으로 정한다.
이상 탐지 모델은 어떤 신호를 사용해야 하는가?
모델 입력은 직접 식별자를 피하고 필요한 최소한의 플레이 이벤트와 검증 결과 중심으로 구성한다. 가명 처리한 이벤트도 다른 정보와 결합하면 개인을 식별할 수 있으므로 보관 기간과 접근 권한을 제한한다. 초기에는 복잡한 딥러닝보다 Isolation Forest, 로지스틱 회귀, 분위수 기반 임계값처럼 설명 가능한 모델이 운영과 튜닝에 유리하다.
| 특징량 | 예시 | 탐지 목적 |
|---|---|---|
| 규칙 거부율 | 5분간 거부 요청 비율 | 반복 변조 또는 패킷 재전송 |
| 이동 이상도 | 허용 거리 초과 횟수 | 속도·텔레포트 변조 |
| 자원 변화율 | 분당 골드·XP 증가량 | 비정상 보상 획득 |
| 입력 간격 | 스킬 사용 간격의 분산 | 매크로·쿨다운 우회 |
| 상태 불일치 | 클라이언트 요약과 서버 상태 차이 | 동기화 위장과 메모리 변조 |
운영 초기에 모델 점수만으로 즉시 영구 제재하지 않는 것이 중요하다. 새 패치, 이벤트, 고지연 지역은 정상 사용자에게도 분포 변화를 만들 수 있다. 먼저 탐지 로그와 재검증 대상으로 활용하고 사람이 확인 가능한 증거가 누적될 때 제재한다.
Cheat Engine 방어에서 클라이언트 무결성 검사는 어디까지 필요한가?
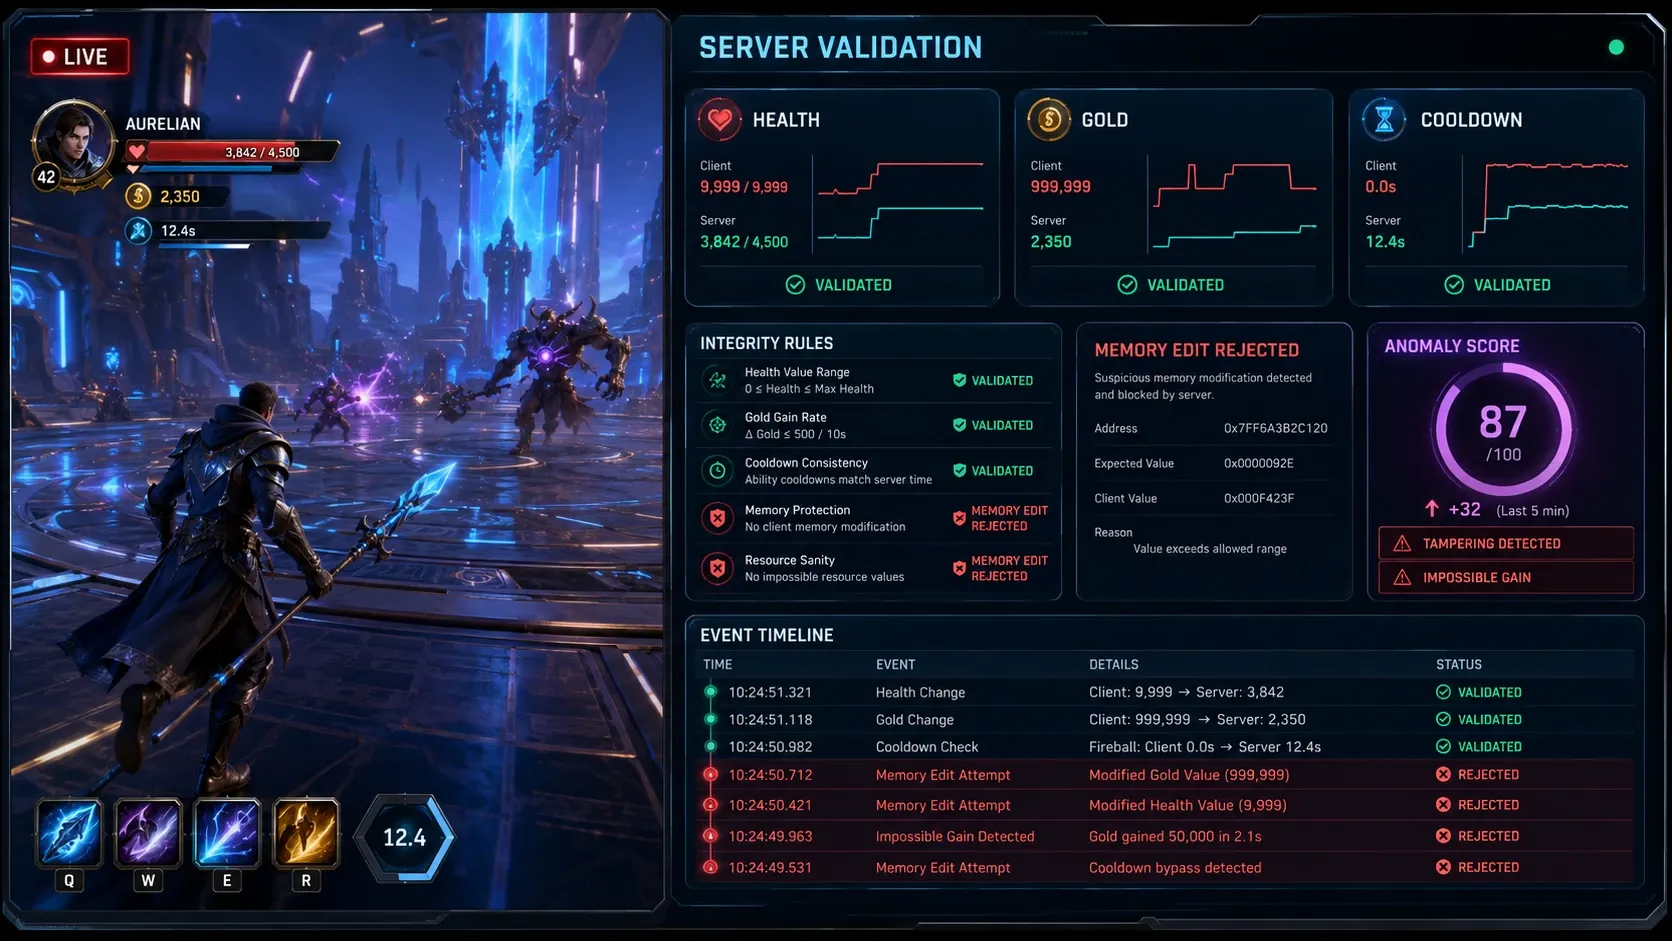
클라이언트 무결성 검사는 비용을 높이는 보조 수단이다. 실행 파일 해시, 코드 서명, 디버거 탐지, 메모리 보호, 안티치트 SDK는 변조 시도를 어렵게 만들 수 있지만 단독으로 신뢰 경계가 될 수는 없다.
| 계층 | 역할 | 우회되었을 때 영향 |
|---|---|---|
| 서버 권한 | 게임 결과 결정 | 치명적이므로 필수 |
| 서버 규칙 검증 | 불가능한 상태 전이 차단 | 치명적이므로 필수 |
| 이상 탐지 | 새로운 우회 패턴 발견 | 탐지율 저하 |
| 클라이언트 무결성 | 공격 비용 증가 | 우회 가능 |
| 운영 분석 | 오탐 조정과 증거 확보 | 대응 속도 저하 |
클라이언트 탐지 신호는 공격자가 조작할 수 있다고 가정하고 서버에서 독립적으로 확인 가능한 신호와 결합해야 한다.
QA와 라이브 운영에서 무엇을 검증해야 하는가?
패치 전에는 실제 Cheat Engine 사용 자체를 재현하는 것보다 서버 API와 상태 머신이 변조된 입력을 견디는지 자동화 테스트로 검증한다. QA는 정상 경로뿐 아니라 음수 수량, 최대치 초과, 과거 시각, 미래 시각, 중복 요청, 순서가 뒤바뀐 요청을 포함해야 한다.
- 서버 상태 스냅샷을 고정하고 비정상 명령 집합을 준비한다.
- 각 명령이 거부되는지 거부 후 상태가 변하지 않는지 확인한다.
- 로그에 플레이어 ID, 서버 시각, 요청 ID, 규칙 코드, 위험 점수가 남는지 확인한다.
라이브에서는 규칙 거부율, 위험 점수 상위 사용자 수, 보상 보류 건수, 오탐으로 확인된 건수를 패치 버전과 지역별로 분리해 본다. 배포 직후 기준선이 바뀌면 모델 임계값을 즉시 올리기보다 원인 이벤트와 서버 지연을 먼저 확인한다.
자주 묻는 질문 (FAQ)
Cheat Engine을 탐지하면 바로 계정을 정지해야 하는가?
아니다. 탐지 신호는 우회와 오탐 가능성이 있으므로 서버 규칙 위반, 반복성, 플레이 로그를 함께 확인한 뒤 단계적으로 대응해야 한다.
AI 모델만으로 메모리 변조를 막을 수 있는가?
불가능하다. AI는 알려지지 않은 이상 패턴을 찾는 보조 장치이며 실제 게임 결과는 서버 권한과 결정론적 규칙 검증으로 보호해야 한다.
싱글플레이 게임에도 서버 검증이 필요한가?
경쟁, 거래, 랭킹, 클라우드 저장처럼 다른 사용자나 경제에 영향을 주는 기능이 있다면 해당 결과만 서버에서 검증하면 된다. 순수 오프라인 싱글플레이의 메모리 변조는 보통 보안 문제가 아니라 사용자 선택에 가깝다.
정리
Cheat Engine 메모리 변조 방지의 최소 기준은 클라이언트 값 신뢰를 제거하는 것이다. 서버가 상태 전이를 계산하고 명확한 불변식으로 불가능한 요청을 차단한 뒤 AI 이상 탐지와 운영 로그를 보조 계층으로 더하면 우회 시도와 신규 패턴에 대응할 수 있다.